Một sản phẩm của BEACON MEDIA
Chuyên mục
Media
Báo cáo đặc biệt
Một sản phẩm của BEACON MEDIA
Một sản phẩm của BEACON MEDIA
Khám phá nhiều hơn với tài khoản
Đăng nhập để lưu trữ và dễ dàng truy cập những bài viết bạn yêu thích trên Bloomberg Businessweek Việt Nam.
BBWV - TraderTraitor đang nổi lên như chủ thể đứng sau vụ tấn công gây thiệt hại hơn 6 tỉ USD cho Binance và đã từng dính nhiều cáo buộc chấn động trong quá khứ.
Hình ảnh: Camilo Freedman/Bloomberg
Tác giả: Thường Quân
30 tháng 10, 2026 lúc 3:52 PM
Những vụ tấn công DMM Bitcoin, Bybit, KelpDAO và Binance cho thấy các nhóm tin tặc có liên hệ với Triều Tiên ngày càng khai thác sâu những mắt xích con người và nhà cung cấp trong hệ thống tiền mã hóa. Thay vì chỉ tìm cách phá khóa hay xâm nhập trực tiếp sàn giao dịch, chúng có thể dành nhiều tuần để chiếm quyền truy cập, thao túng quy trình phê duyệt rồi chuyển hàng tỉ USD tài sản chỉ trong vài phút.
Rạng sáng 30.10.2026 theo giờ Việt Nam, khoảng 6,36 tỉ USD tài sản được chuyển khỏi các ví Binance trên 10 blockchain. Theo TRM Labs, phần lớn dòng tiền dịch chuyển trong khoảng 20 phút, bắt đầu từ 20 giờ 05 UTC ngày 29.10. Hãng phân tích blockchain quy trách nhiệm vụ việc cho nhóm tin tặc TraderTraitor với mức độ tin cậy cao, dựa trên dữ liệu giao dịch và những dấu vết thu thập được bên ngoài chuỗi khối.
Đây là một trong những vụ tấn công có quy mô lớn nhất từng được ghi nhận trong ngành tiền mã hóa. Binance cho biết sự cố có thể liên quan đến việc máy tính của một kỹ sư DevOps bị xâm nhập, đồng thời ước tính mức ảnh hưởng khoảng 6,3 tỉ USD và cam kết bù đắp tổn thất. Tuy nhiên, con số tài sản bị chuyển khỏi ví không đồng nghĩa toàn bộ số tiền đã mất vĩnh viễn. Một phần tài sản được phong tỏa, trong khi hoạt động truy vết và thu hồi vẫn tiếp tục. Thiệt hại ròng cuối cùng vì thế chưa thể xác định.
Vụ Binance đưa TraderTraitor trở lại tâm điểm sau hàng loạt sự cố tại DMM Bitcoin, Bybit và KelpDAO. Những vụ việc này có giá trị thiệt hại rất khác nhau, nhưng cùng hé lộ một phương thức tấn công đáng chú ý: tin tặc tìm cách chiếm lòng tin của nhân viên, nhà phát triển hoặc nhà cung cấp dịch vụ đang có quyền tiếp cận hệ thống. Khi đã có được quyền truy cập cần thiết, chúng có thể lợi dụng chính quy trình vận hành hợp lệ để thực hiện giao dịch trái phép.
TraderTraitor là tên được các cơ quan an ninh mạng và nhà điều tra sử dụng để theo dõi một nhóm hoạt động tấn công tiền mã hóa có liên hệ với Triều Tiên. Trong thông cáo chung tháng 12.2024, Mỹ và Nhật Bản cho biết nhóm này còn được theo dõi dưới các tên Jade Sleet, UNC4899 và Slow Pisces. Một số hoạt động cũng được đặt trong hệ sinh thái tin tặc rộng hơn mang tên Lazarus, vốn bị nhiều cơ quan chính phủ và công ty an ninh mạng cáo buộc có liên hệ với Bình Nhưỡng.
Trong cảnh báo năm 2022, Cơ quan An ninh mạng và An ninh hạ tầng Mỹ (CISA) sử dụng thuật ngữ TraderTraitor để mô tả những ứng dụng giao dịch chứa mã độc. Ở các thông báo sau này về DMM Bitcoin và Bybit, tên gọi được dùng để chỉ tác nhân tấn công. Phạm vi nhận diện giữa TraderTraitor, Lazarus và những nhóm liên quan không phải lúc nào cũng trùng khớp. Vì vậy, không thể mặc nhiên quy mọi vụ đánh cắp được gắn với Lazarus cho riêng TraderTraitor.
Hồ sơ công khai cũng chưa cung cấp đủ thông tin để xác định số lượng thành viên, danh tính từng người hay sơ đồ chỉ huy của nhóm. Những gì nhà điều tra có thể quan sát rõ hơn là cách thức hoạt động: tạo danh tính giả, tiếp cận nhân viên mục tiêu, phát tán mã độc, duy trì quyền truy cập, thao túng giao dịch và tìm cách chuyển tài sản qua nhiều địa chỉ trên các blockchain.
Phương thức này đặc biệt nguy hiểm với ngành tiền mã hóa vì các sàn giao dịch và giao thức tài chính phi tập trung phụ thuộc vào nhiều lớp dịch vụ bên ngoài. Một nền tảng có thể tự bảo vệ máy chủ, ví lưu trữ và hệ thống giao dịch, nhưng vẫn phải dựa vào nhà cung cấp phần mềm, công cụ quản lý danh tính, nhà phát triển ví hoặc những người có quyền phê duyệt giao dịch. Một tài khoản của đối tác bị xâm nhập đôi khi đủ để mở đường vào hệ thống của doanh nghiệp lớn hơn.
Vụ DMM Bitcoin tháng 5.2024 là một trong những trường hợp có hồ sơ điều tra chi tiết nhất. Theo thông cáo chung của FBI, Trung tâm Phòng chống tội phạm mạng thuộc Bộ Quốc phòng Mỹ và Cảnh sát Quốc gia Nhật Bản, sàn giao dịch Nhật Bản này mất 4.502,9 bitcoin, trị giá khoảng 308 triệu USD tại thời điểm xảy ra sự cố. Nhà chức trách công khai quy trách nhiệm cho TraderTraitor.
Cuộc tấn công không bắt đầu bằng việc tin tặc trực tiếp xâm nhập hệ thống của DMM Bitcoin. Điểm khởi đầu nằm ở Ginco, công ty cung cấp phần mềm ví cho doanh nghiệp và có nhân viên được cấp quyền truy cập vào hệ thống quản lý ví. Cuối tháng 3.2024, một đối tượng giả danh nhà tuyển dụng trên LinkedIn tiếp cận nhân viên này, sau đó gửi đường dẫn tới một đoạn mã Python trên GitHub dưới vỏ bọc bài kiểm tra lập trình.
Nhân viên đã tương tác với mã độc trong môi trường làm việc, tạo điều kiện cho tin tặc xâm nhập thiết bị và đánh cắp thông tin phiên đăng nhập. Đến giữa tháng 5, các thông tin này được sử dụng để giả mạo nhân viên Ginco và tiếp cận hệ thống liên lạc của công ty. Nhà điều tra cho rằng tin tặc nhiều khả năng đã lợi dụng quyền truy cập để sửa một yêu cầu giao dịch hợp lệ từ DMM Bitcoin, chuyển bitcoin sang ví do chúng kiểm soát.
Vụ việc cho thấy một cuộc tấn công có thể bắt đầu từ một hoạt động tuyển dụng tưởng như bình thường. Kẻ tấn công không cần tìm cách phá hệ thống bảo mật của sàn ngay từ đầu, mà nhắm vào nhân viên tại một nhà cung cấp có quyền tiếp cận hạ tầng quan trọng. Khi thông tin xác thực bị đánh cắp, các thao tác tiếp theo có thể được thực hiện dưới danh nghĩa một người dùng hợp lệ.
Hậu quả của vụ DMM Bitcoin kéo dài vượt xa thời điểm tài sản bị lấy đi. Tháng 12.2024, công ty tuyên bố từ bỏ nỗ lực khôi phục hoạt động kinh doanh, chuyển tài khoản và tài sản khách hàng sang SBI VC Trade rồi chấm dứt hoạt động. DMM Bitcoin cho biết tình trạng hạn chế dịch vụ kéo dài đã gây bất tiện nghiêm trọng cho khách hàng. Một vụ đánh cắp khoảng 308 triệu USD vì thế dẫn đến sự kết thúc của một sàn giao dịch, đồng thời buộc khách hàng chuyển sang một nền tảng khác.
Chưa đầy một năm sau, Bybit trở thành mục tiêu của một vụ tấn công có quy mô lớn hơn nhiều. Ngày 21.2.2025, sàn giao dịch này mất khoảng 1,5 tỉ USD tài sản số. FBI sau đó xác định hoạt động mà cơ quan này gọi là TraderTraitor chịu trách nhiệm, đưa vụ Bybit vào nhóm những vụ đánh cắp tiền mã hóa lớn nhất từng được công bố.
Điểm đáng chú ý nằm ở cách tin tặc vượt qua quy trình phê duyệt giao dịch. Theo kết quả rà soát sơ bộ do Bybit công bố ngày 26.2.2025, thông tin xác thực của một nhà phát triển Safe bị xâm phạm, cho phép đối tượng truy cập trái phép vào hạ tầng Safe. Từ đó, những người có thẩm quyền ký giao dịch bị đánh lừa để phê duyệt một giao dịch độc hại.
Bybit cho biết hai đơn vị điều tra Verichains và Sygnia Labs chưa tìm thấy dấu hiệu cho thấy hạ tầng riêng của sàn bị xâm nhập. Điều này khiến vụ việc trở thành một ví dụ điển hình về rủi ro phát sinh từ bên cung cấp dịch vụ và quy trình xác nhận giao dịch. Hệ thống đa chữ ký vốn được thiết kế để giảm nguy cơ một cá nhân tự ý chuyển tài sản, nhưng cơ chế này vẫn có thể thất bại khi thông tin hiển thị cho người ký đã bị thao túng.
Nói cách khác, nhiều người cùng xác nhận không bảo đảm giao dịch an toàn nếu họ đều dựa trên một dữ liệu sai lệch. Tin tặc không nhất thiết phải phá thuật toán mật mã hoặc chiếm quyền kiểm soát toàn bộ hệ thống của sàn. Chúng chỉ cần khiến những người được ủy quyền tin rằng giao dịch trước mắt là hợp lệ.
Đến tháng 4.2026, KelpDAO trở thành mục tiêu của một vụ tấn công khác, lần này nhắm vào cơ chế xác thực của cầu nối blockchain. Ngày 18.4, cầu nối rsETH của giao thức này bị lấy 116.500 rsETH, trị giá khoảng 292 triệu USD. Báo cáo của LayerZero Labs công bố trong tháng 5 cho biết quá trình xâm nhập thực tế đã bắt đầu từ ngày 6.3, khi một nhà phát triển bị lừa sao chép kho mã GitHub độc hại. Việc này dẫn đến cài đặt hai mã độc FLATROOF và ROOFDECK trên máy tính chạy macOS.
Sau khi xâm nhập thiết bị, đối tượng tìm cách tiếp cận hạ tầng RPC, tức các máy chủ trả lời truy vấn về trạng thái blockchain. Hai nút nội bộ bị can thiệp để cung cấp dữ liệu giả cho hệ thống xác thực, trong khi vẫn trả về dữ liệu chính xác cho các công cụ giám sát. Cùng lúc, một cuộc tấn công từ chối dịch vụ nhằm vào nguồn dữ liệu bên ngoài khiến hệ thống phải dựa vào những nút đã bị kiểm soát.
Theo Chainalysis, dữ liệu giả khiến hệ thống tin rằng token đã được hủy trên blockchain nguồn. Dựa trên xác nhận sai này, hợp đồng thông minh trên Ethereum giải phóng tài sản. Vụ việc cho thấy một hợp đồng thông minh có thể hoạt động đúng theo các điều kiện được lập trình, nhưng vẫn thực hiện giao dịch gây thiệt hại khi dữ liệu đầu vào đã bị làm giả.
Mức độ quy trách nhiệm trong vụ KelpDAO cũng cần được diễn đạt thận trọng. Báo cáo của LayerZero cho biết Mandiant và CrowdStrike đánh giá có độ tin cậy cao về mối liên hệ với Triều Tiên, nhưng mức tin cậy đối với việc xác định cụ thể UNC4899 chỉ ở mức trung bình. Trách nhiệm về cấu hình hệ thống cũng gây tranh luận. LayerZero chỉ ra việc sử dụng một đơn vị xác thực, trong khi KelpDAO phản bác rằng cấu hình tương tự được áp dụng rộng rãi trong ngành.
Một vụ việc khác xuất hiện vào tháng 9.2026 tại Bitget, với khoản chuyển trái phép được ước tính khoảng 387,5 triệu USD. Con số này cao hơn mức ước tính ban đầu 351,6 triệu USD sau khi phát hiện thêm tổn thất trên Zcash và TRON. Nhà điều tra blockchain ZachXBT cho biết những người bị nghi liên quan đến quá trình chuyển dịch tài sản đã tìm kiếm hỗ trợ công khai trên Discord và Telegram.
Một người bị cáo buộc tham gia vận hành dòng tiền từng xuất hiện trong quá trình chuyển tài sản từ vụ KelpDAO. Tuy nhiên, mối liên hệ giữa những người xử lý dòng tiền không đủ để chứng minh cùng một nhóm trực tiếp thực hiện cả hai cuộc xâm nhập. Những bằng chứng được công bố cũng chưa xác lập độc lập danh tính quốc gia của những người tấn công Bitget. Do đó, vụ này nên được xem là trường hợp có dấu hiệu liên hệ đang được điều tra, không nên đặt ngang hàng với DMM Bitcoin hay Bybit, vốn đã được FBI công khai quy trách nhiệm cho TraderTraitor.
Việc cộng thiệt hại từ các vụ tấn công cho thấy quy mô tài chính đặc biệt lớn, nhưng không có một tổng số duy nhất phản ánh chính xác số tiền TraderTraitor đã đánh cắp. DMM Bitcoin và Bybit cộng lại khoảng 1,808 tỉ USD theo giá trị tài sản tại thời điểm xảy ra sự cố. Nếu tính thêm KelpDAO và vụ Binance theo đánh giá của TRM Labs, tổng giá trị tài sản liên quan lên khoảng 8,46 tỉ USD.
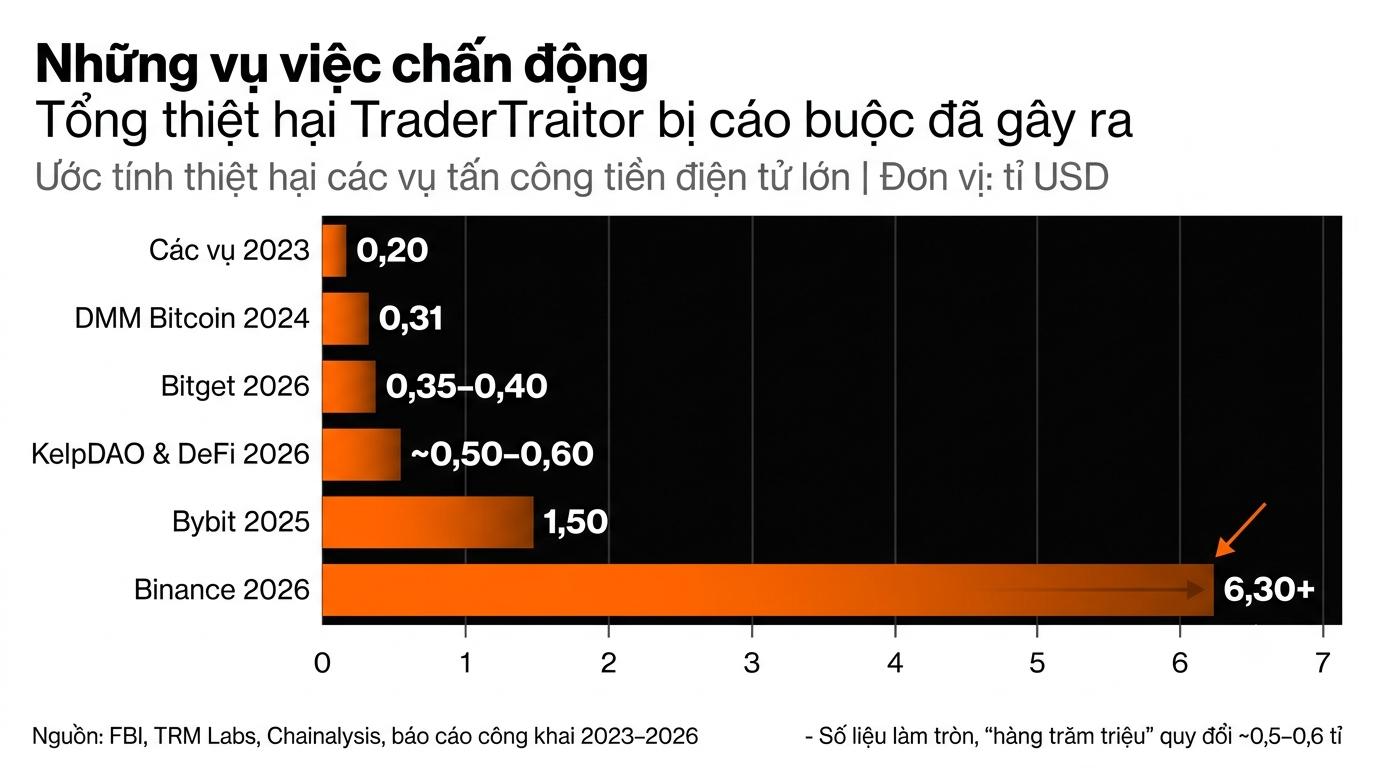
Đây là phép cộng giá trị ban đầu của các vụ có cấp độ quy trách nhiệm khác nhau, không phải tổng thiệt hại ròng đã được kiểm toán. DMM Bitcoin và Bybit là những trường hợp được FBI công khai xác định trách nhiệm. KelpDAO có bằng chứng về mối liên hệ với các tác nhân Triều Tiên, nhưng mức độ xác định cụ thể UNC4899 thấp hơn. Binance được TRM Labs quy trách nhiệm với độ tin cậy cao, song đây vẫn là đánh giá của một doanh nghiệp phân tích blockchain, chưa phải kết luận công khai của cơ quan thực thi pháp luật trong các nguồn được đối chiếu.
Bitget cũng không nên được cộng vào tổng thiệt hại đã xác nhận của TraderTraitor. Việc một cá nhân hoặc nhóm trung gian xuất hiện trong quá trình xử lý dòng tiền từ hai vụ việc không chứng minh họ là người trực tiếp tổ chức cả hai cuộc tấn công. Tương tự, những vụ liên quan đến Lazarus trong năm 2023 cần được phân loại theo từng thông báo cụ thể, tránh gộp toàn bộ thành hoạt động của một nhóm duy nhất.
Một vấn đề khác là sự khác biệt giữa tài sản bị chuyển trái phép, tài sản bị đánh cắp và thiệt hại cuối cùng. Trong vụ Binance, khoảng 6,36 tỉ USD được TRM Labs ghi nhận rời khỏi các ví của sàn, nhưng một phần tài sản đã được phong tỏa. Việc phong tỏa chưa đồng nghĩa tiền đã được hoàn trả cho chủ sở hữu. Quá trình truy vết có thể kéo dài, trong khi giá trị quy đổi sang USD thay đổi theo giá token và thời điểm thống kê.
Tác động thị trường cũng cần được tách khỏi khoản tiền hacker trực tiếp chiếm đoạt. Vụ KelpDAO gây biến động thanh khoản trên Aave, khi lo ngại về tài sản và cơ chế bảo đảm khiến người dùng có động thái rút tiền khỏi giao thức. Tuy nhiên, dòng tiền rút ra vì lo ngại rủi ro không phải tài sản bị tin tặc đánh cắp. Gộp hai đại lượng này sẽ khiến quy mô thiệt hại bị phóng đại.
Dù vậy, các vụ việc đã cho thấy rủi ro an ninh mạng của ngành tiền mã hóa đang mở rộng khỏi phạm vi bảo vệ khóa riêng và máy chủ. Một sàn giao dịch có thể đầu tư lớn cho hệ thống lưu trữ lạnh, thiết lập nhiều lớp xác thực và kiểm soát giao dịch, nhưng vẫn chịu rủi ro từ thiết bị của một kỹ sư hoặc tài khoản của nhà cung cấp phần mềm. Một giao thức phi tập trung có thể vận hành bằng hợp đồng thông minh, nhưng vẫn phụ thuộc vào dữ liệu do các nút xác thực cung cấp.
Điểm chung nổi bật trong những vụ việc được công bố là tin tặc khai thác lòng tin trước khi tìm cách chiếm đoạt tài sản. CISA từng cảnh báo về những lời mời việc làm hấp dẫn nhắm vào kỹ sư, quản trị hệ thống và nhân viên DevOps, đi kèm ứng dụng giao dịch hoặc tệp mã chứa phần mềm độc hại. Vụ DMM Bitcoin bắt đầu bằng một bài kiểm tra lập trình giả. Vụ KelpDAO liên quan đến kho mã GitHub bị làm giả. Vụ Bybit khai thác quyền truy cập vào hạ tầng của nhà cung cấp ví.
Những giai đoạn chuẩn bị này có thể kéo dài nhiều tuần. Trong khi đó, thời điểm tài sản bị chuyển đi thường diễn ra rất nhanh. Vụ Binance cho thấy phần lớn dòng tiền được dịch chuyển trong khoảng 20 phút. Khoảng cách giữa thời gian chuẩn bị và thời gian thực hiện khiến việc phát hiện sớm trở nên khó khăn: những hoạt động đáng ngờ ban đầu có thể trông giống quy trình tuyển dụng, phát triển phần mềm hoặc vận hành thông thường.
Sau khi chiếm đoạt tài sản, tin tặc tiếp tục tìm cách chuyển đổi và phân tán dòng tiền. FBI cho biết số tài sản bị lấy từ Bybit được đổi sang bitcoin cùng nhiều đồng tiền khác, sau đó chuyển qua hàng nghìn địa chỉ trên nhiều blockchain. Giao dịch công khai giúp các công ty phân tích blockchain và cơ quan điều tra lần theo dấu vết, nhưng khả năng quan sát dòng tiền không đồng nghĩa với khả năng thu hồi toàn bộ tài sản.
Đối với doanh nghiệp tiền mã hóa, bài học từ những vụ tấn công này nằm ở phạm vi của hệ thống bảo mật. Việc bảo vệ khóa riêng vẫn quan trọng, nhưng chưa đủ để ngăn một cuộc tấn công bắt đầu từ tài khoản nhân viên, máy tính của nhà phát triển hoặc phần mềm của đối tác. Quy trình phê duyệt cũng cần tính đến khả năng thông tin mà người ký nhìn thấy đã bị thay đổi, thay vì chỉ tập trung vào số lượng chữ ký cần có.
Các sàn giao dịch và giao thức blockchain còn phải kiểm soát chặt quyền truy cập của nhà cung cấp, theo dõi thiết bị được sử dụng để thực hiện thao tác nhạy cảm và đánh giá lại những cơ chế xác thực phụ thuộc vào một nguồn dữ liệu duy nhất. Những biện pháp này không loại bỏ hoàn toàn nguy cơ, nhưng có thể thu hẹp những con đường mà kẻ tấn công sử dụng để tiếp cận tài sản.
Từ DMM Bitcoin đến Bybit, KelpDAO và Binance, các vụ việc cho thấy một cuộc tấn công quy mô lớn không nhất thiết bắt đầu bằng việc phá vỡ hệ thống bảo mật phức tạp nhất. Đôi khi, điểm khởi đầu chỉ là một lời mời tuyển dụng, một kho mã được gửi qua mạng xã hội hoặc tài khoản của một nhà cung cấp dịch vụ. Khi những mắt xích này có quyền tiếp cận hạ tầng tài chính, một sai sót ở cấp độ cá nhân có thể mở đường cho khoản thiệt hại hàng trăm triệu, thậm chí hàng tỉ USD.
Theo phattrienxanh.baotainguyenmoitruong.vn
https://phattrienxanh.baotainguyenmoitruong.vn/tradertraitor-cac-cao-buoc-bay-tuyen-dung-den-nhung-vu-danh-cap-crypto-hang-ti-usd-61253.html
Tặng bài viết
Đối với thành viên đã trả phí, bạn có 5 bài viết mỗi tháng để gửi tặng. Người nhận quà tặng có thể đọc bài viết đầy đủ miễn phí và không cần đăng ký gói sản phẩm.
Bạn còn 5 bài viết có thể tặng
Liên kết quà tặng có giá trị trong vòng 7 ngày.
BÀI LIÊN QUAN
Mới nhất
Videos mới nhất