Một sản phẩm của BEACON MEDIA
Chuyên mục
Media
Báo cáo đặc biệt
Một sản phẩm của BEACON MEDIA
Một sản phẩm của BEACON MEDIA
Khám phá nhiều hơn với tài khoản
Đăng nhập để lưu trữ và dễ dàng truy cập những bài viết bạn yêu thích trên Bloomberg Businessweek Việt Nam.
BBWV - Hai lỗ hổng PHP được AI phát hiện đẩy hàng triệu website vào cuộc đua vá lỗi, trong khi tin tặc tìm cách khai thác để đánh cắp dữ liệu, chiếm quyền kiểm soát.
Hình ảnh: Shutterstock
Tác giả: Ryan Gallagher
23 tháng 10, 2026 lúc 6:30 AM
Các nhà nghiên cứu vừa công bố hai lỗ hổng bảo mật nghiêm trọng trong PHP, ngôn ngữ lập trình đứng sau phần lớn hoạt động của internet. Một cuộc đua đang diễn ra nhằm vá lỗ hổng trên hàng triệu website, gói phần mềm và ứng dụng bị ảnh hưởng trước khi tội phạm mạng kịp khai thác.
Các chính phủ, ngân hàng, hãng hàng không và hàng loạt doanh nghiệp trên thế giới đã tạm ngừng hoạt động website để khắc phục. Đồng thời, đã xuất hiện dấu hiệu cho thấy tin tặc đang tìm cách khai thác những điểm yếu này.
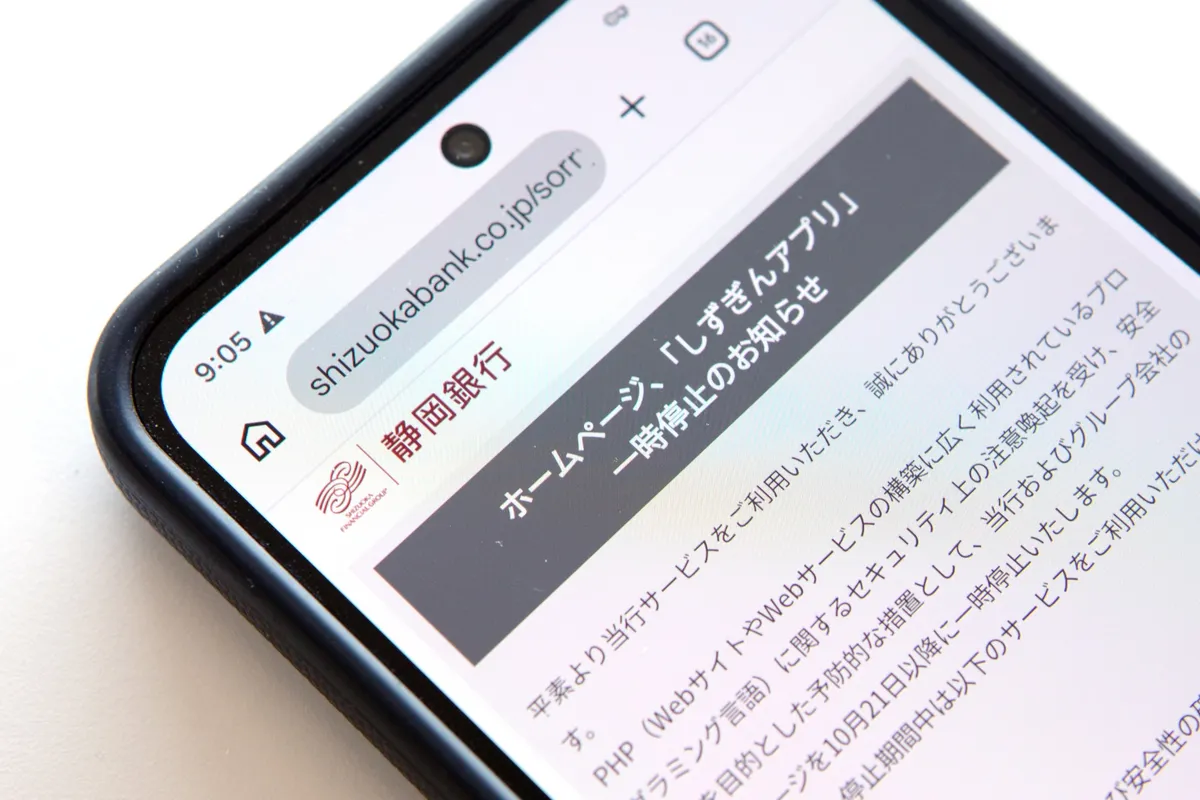
Các lỗ hổng đã tồn tại nhiều năm nhưng chỉ được phát hiện gần đây nhờ những công cụ trí tuệ nhân tạo mới có năng lực mạnh mẽ. Những công cụ này đang giúp cả các nhà nghiên cứu an ninh mạng lẫn tin tặc phát hiện điểm yếu trong các hệ thống phổ biến nhanh hơn.
Theo công ty an ninh mạng Wiz, PHP là nền tảng cho tới 70% internet. Ngôn ngữ này hoạt động trên máy chủ, chi phối cách vận hành của hàng triệu website.
PHP được lập trình viên người Canada gốc Đan Mạch Rasmus Lerdorf tạo ra năm 1994. Tên gọi ban đầu là viết tắt của “Personal Home Page” (trang chủ cá nhân), được Lerdorf dùng để theo dõi người truy cập website của mình. Sau đó, hai lập trình viên Israel viết lại mã nguồn nền tảng, phát triển PHP thành một ngôn ngữ lập trình có phạm vi ứng dụng rộng hơn và phát hành lại dưới tên “PHP: Hypertext Preprocessor” (PHP: bộ tiền xử lý siêu văn bản).
PHP hiện là nền tảng của nhiều hệ thống quản trị nội dung phổ biến như WordPress, Drupal và Joomla, cho phép người dùng tạo, tổ chức và xuất bản nội dung số. Theo công ty an ninh mạng Huntress, PHP cũng được tích hợp bên trong nhiều gói phần mềm thông dụng, ngay cả khi các phần mềm này không công bố việc sử dụng ngôn ngữ đó.
Các lỗ hổng được phát hiện có thể khiến máy chủ chạy PHP xử lý bộ nhớ không đúng cách, tạo điều kiện cho kẻ tấn công đọc dữ liệu nhạy cảm hoặc thực thi lệnh trên máy chủ. Qua đó, tin tặc có thể đánh cắp dữ liệu hoặc chiếm quyền kiểm soát website.
Ngày 21.10, nhóm phát triển và duy trì PHP cho biết đã phát hành các bản cập nhật để vá lỗ hổng, đồng thời kêu gọi người dùng cập nhật ngay lập tức.
Wiz cho biết đã phát hiện các lỗ hổng với sự hỗ trợ của một số công cụ AI, gồm Wiz Atlas, Gemini 4 Argon và GPT-5.6 Sol của OpenAI Inc. Công ty đánh giá Gemini 4 Argon đặc biệt hữu ích, có giá trị “vô giá” trong quá trình phát hiện lỗ hổng. Cả Wiz và các nền tảng AI Gemini đều thuộc Alphabet Inc., công ty mẹ của Google.
Theo báo cáo của Wiz, các lỗ hổng PHP đã tồn tại hơn một thập kỷ mà không bị phát hiện, nhưng những công cụ AI đã giúp nhanh chóng tìm ra cách khắc phục.
“Với các mô hình AI tiên tiến nhất và công cụ phù hợp, một nhà nghiên cứu đã hoàn thành trong một tuần khối lượng công việc mà trước đây một nhóm chuyên gia hàng đầu thế giới phải mất nhiều tháng,” báo cáo nêu.
Wiz hợp tác với OpenAI và công ty an ninh mạng Calif trong quá trình này. Theo OpenAI, Calif cũng độc lập phát hiện các lỗ hổng PHP trong khuôn khổ sáng kiến Patch the Planet, sử dụng AI để tìm lỗ hổng trong phần mềm phổ biến và phát hành bản vá.
OpenAI đánh giá các lỗ hổng PHP có thể là một trong những vấn đề an ninh mạng có tác động lớn nhất trong thời gian gần đây. “Vụ việc cho thấy AI có thể phát hiện những lỗ hổng bảo mật ảnh hưởng trên quy mô toàn internet, nhưng chính năng lực đó cũng có thể giúp kẻ tấn công nhanh chóng phát triển công cụ tấn công và khai thác lỗ hổng,” công ty cho biết.
Do PHP được sử dụng rộng rãi, các tổ chức tại nhiều quốc gia và trong nhiều ngành có nguy cơ bị ảnh hưởng. Bất kỳ website hoặc phần mềm nào sử dụng phiên bản PHP có lỗ hổng mà không kịp cập nhật bản vá đều có thể trở thành mục tiêu của tin tặc, dẫn đến rò rỉ dữ liệu hoặc gián đoạn hoạt động. Tính đến ngày 22/10, các chuyên gia an ninh mạng cho biết đã ghi nhận dấu hiệu về những nỗ lực xâm nhập đang diễn ra.
Tập đoàn thương mại điện tử và điện toán đám mây Amazon.com Inc. cho biết đã phát hiện một nỗ lực khai thác lỗ hổng PHP ngày 17.10 trên hệ thống “bẫy” (honeypot), được thiết lập để thu hút tin tặc và theo dõi các hành vi xâm nhập. Sau đó, công ty tiếp tục ghi nhận thêm các nỗ lực khác. Trong báo cáo công bố ngày 21.10, Amazon cho biết chưa rõ liệu những nỗ lực này có thành công trên các hệ thống thực tế hay không. Theo công ty, hoạt động do một đối tượng tấn công chưa xác định danh tính thực hiện. Bằng cách nào đó, đối tượng này đã có thông tin về các lỗ hổng trước khi chúng được công bố.
Amazon sau đó cho biết các lỗ hổng đang bị tin tặc “khai thác trên diện rộng”. Công ty không cung cấp thông tin về nạn nhân của các vụ tấn công.
“Hoàn toàn có khả năng các hệ thống tồn tại lỗ hổng đã bị xâm nhập, trong đó có việc cài cắm cửa hậu,” Matt Hull, phó chủ tịch phụ trách tình báo và ứng phó an ninh mạng tại NCC Group, cho biết. “Tác động tiềm tàng rất nghiêm trọng.”
Theo Bloomberg
Theo phattrienxanh.baotainguyenmoitruong.vn
https://phattrienxanh.baotainguyenmoitruong.vn/ai-phat-hien-lo-hong-php-de-doa-hang-trieu-website-nhu-the-nao-61115.html
Tặng bài viết
Đối với thành viên đã trả phí, bạn có 5 bài viết mỗi tháng để gửi tặng. Người nhận quà tặng có thể đọc bài viết đầy đủ miễn phí và không cần đăng ký gói sản phẩm.
Bạn còn 5 bài viết có thể tặng
Liên kết quà tặng có giá trị trong vòng 7 ngày.
BÀI LIÊN QUAN
Mới nhất
Videos mới nhất